«Отечественное решение Indeed AM оказалось лучше западного. Cистема многофакторной аутентификации пользователей не только успешно заменила, но и по некоторым параметрам превзошла аналогичное зарубежное решение».
Централизованное управление аутентификацией
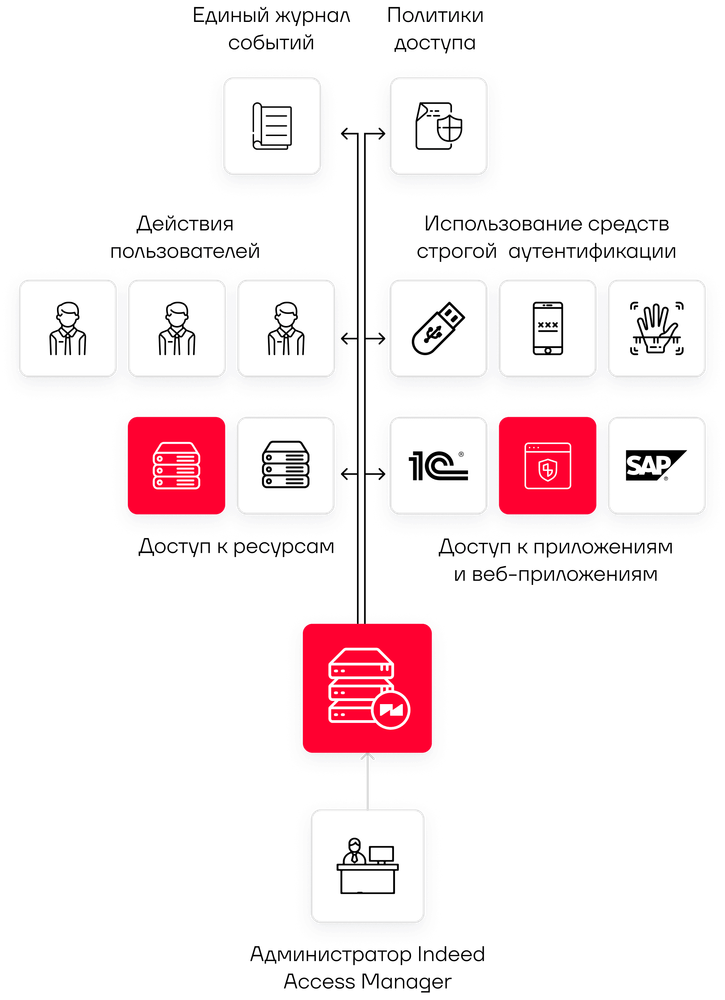
Indeed AM и Indeed Key интегрирует единый сценарий усиленной аутентификации между разными типами целевых ресурсов




Централизованное управление доступом — политики доступа к ресурсам компании
Централизованное управление аутентификацией — политики применения методов аутентификации для ресурсов
Интеграция с различными видами приложений и ресурсов (VPN, Терминальные сервера и VDI, веб приложения, рабочие станции)
Широкий выбор методов аутентификации (PUSH, TOTP, RFID, аппаратные генераторы паролей, SMS и т.д.)
Собственное мобильное приложение «во всех store»
Поддержка различных видов каталогов (импортозамещение)
Защита входа в операционные системы на базе Linux (импортозамещение)

Демонстрация работы решения
Посмотрите короткий ролик о внедрении единого сценария усиленной аутентификации или запланируйте онлайн демонстрацию
Технические характеристики Indeed AM
Поддерживаемые каталоги пользователей
- Active Directory
- FreeIPA
- ALD Pro
- Samba DC
- РЕД АДМ
Поддерживаемые целевые ресурсы
- Рабочие места с ОС Microsoft Windows
- Рабочие места с ОС Linux
- Microsoft Remote Desktop Server
- Microsoft Internet Information Services
- Настольные приложения Windows
- Веб-приложения
- VPN-серверы
- Виртуальные рабочие столы (VDI)
- Решения класса PAM
- Любые приложения с аутентификацией по LDAP
Поддерживаемые механизмы интеграции с целевыми приложениями
- RADIUS
- ADFS
- SAML
- OpenID Connect
- OAuth 2.0
- Kerberos
- LDAP
- Enterprise Single Sign-On
Поддерживаемые технологии аутентификации
- Аппаратные устройства: бесконтактные карты, USB-токены, RFID-карты
- Одноразовые пароли: приложения TOTP/HOTP, брелоки OTP, доставка одноразовых паролей с помощью SMS, Telegram и электронной почты
- Приложение для push-аутентификации (Indeed Key), корпоративный мессенджер eXpress
Поддержка съемных аппаратных носителей ключевой информации
- Рутокен компании «Актив»
- eToken, ID Prime и iKey компании Thales Group (в прошлом SafeNet и Gemalto)
- ESMART компании ISBC
- JaCarta компании «Аладдин Р.Д.»
Поддержка интеграции с техническими средствами
- Средства защиты рабочих станций: Secret Net Studio
- Средства управления полномочиям и учетными записями: Solar inRights, 1IDM, КУБ, Microsoft FIM, IBM Tivoli Identity Manager
- Средства управления инфраструктурой открытых ключей: Indeed Certificate Manager
- Средства для управления доступом привилегированных пользователей к ИТ-системам компании: Indeed PAM
- Средства мониторинга и корреляции событий информационной безопасности: решения класса SIEM
- Средства защиты удаленного доступа по модели нулевого доверия (zero trust): BI.ZONE ZTNA
- Средства защиты каналов и контролируемого защищенного подключения удаленных пользователей: «С-Терра Шлюз» и «С-Терра Клиент», UserGate
- Средства для управления проектами, задачами, знаниями и услугами: продукты EvaTeam
Российские компании уже пользуются
Indeed AM

«Уже много лет мы используем решение для усиленной аутентификации пользователей — Indeed Access Manager. Эта платформа обеспечивает многофакторную аутентификацию пользователей, усиливает защиту подключений к определённым ИТ-системам и безопасность доступа в целом».
«Мы используем продукт компании «Индид» — Indeed Access Manager в части реализации второго фактора аутентификации. Все удалённые пользователи у нас подключаются с помощью этого продукта. Теперь просто скачать VPN и зайти под похищенной учётной записью у злоумышленника не получится».
«Мы очень ответственно относимся к информационной безопасности. Для нас Indeed AM – это не только современное средство защиты, но и залог нашей уверенности в том, что доступ к нашим ИТ-ресурсам находится под надёжным контролем. Внедрение этой системы – важный шаг по пути повышения безопасности данных наших клиентов и бизнеса в целом. Мы особенно благодарны компании «Индид» и ООО «Гладиаторы ИБ» за профессионализм, высокое качество работы и оперативное решение технических вопросов».

«Мы заботимся о защите доступа наших сотрудников и руководителей к ИТ-ресурсам, уделяя особое внимание деятельности коллег, которые допущены к критичным данным и коммерческой тайне. Мы выбрали программный комплекс Indeed Access Manager, поскольку он обеспечивает единую усиленную аутентификацию как при локальном, так и при удаленном доступе».

«Внедрение продуктов компании «Индид» позволило нам повысить уровень информационной безопасности и обеспечить соответствие самым высоким стандартам, принятым в отрасли. Ключевым аргументом в пользу Indeed PAM и Indeed AM было то, что эти продукты внесены в реестр отечественного ПО и соответствуют стандарту PCI DSS».
«Внедрение экосистемы на основе продуктов компании «Индид» – логичный шаг и один из важных этапов создания комплексной защиты от киберугроз. Решения Indeed AM и Indeed PAM полностью соответствуют требованиям, которые Институт предъявил к продуктам данного вида. Они позволили нам решить задачу комплексно – обеспечить защиту доступа не только обычных, но и привилегированных пользователей».
«Мы заботимся о защите доступа наших сотрудников и руководителей к ИТ-ресурсам, уделяя особое внимание деятельности коллег, которые допущены к критичным данным и коммерческой тайне. Мы выбрали программный комплекс Indeed Access Manager, поскольку он обеспечивает единую усиленную аутентификацию как при локальном, так и при удаленном доступе».
«Мы изучили рынок и протестировали решения для защиты удаленного доступа на основе технологий усиленной аутентификации. В результате мы выбрали Indeed AM. Это решение позволило нам обеспечить усиленную аутентификацию удаленных сотрудников при подключении к VPN, а также при работе с нашими публичными облачными ресурсами».
Часто задаваемые вопросы
Что такое централизованная система управления аутентификацией?
Какие задачи решает Indeed AM?
- подключать корпоративные приложения и сервисы к единой системе аутентификации;
- контролировать доступ пользователям и группам;
- централизованно управлять политиками доступа;
- использовать многофакторную аутентификацию;
- контролировать доступ к рабочим станциям, VPN, VDI и веб-приложениям;
- вести централизованный журнал событий.
Таким образом, управление доступом к информационным ресурсам охватывает разные точки входа в корпоративную инфраструктуру и позволяет применять к ним единые правила.
Как в Indeed AM настраивается доступ пользователей к информационным ресурсам?
Например, для одного ресурса может быть достаточно доменного пароля, а для другого можно потребовать дополнительный фактор. За счет этого управление доступом к информационным ресурсам можно выстраивать с учетом критичности конкретной системы и принятых в компании требований безопасности.
Изменения в политиках выполняются централизованно, поэтому администратору не приходится отдельно настраивать механизм аутентификации для каждого подключенного ресурса.
Как управление доступом помогает защищать корпоративные данные?
Пользователь проходит аутентификацию, после чего система проверяет, разрешен ли ему доступ к выбранному ресурсу. Для критичных систем можно использовать дополнительные факторы: push-подтверждение, одноразовый пароль, смарт-карту или USB-токен.
Такое управление доступом к данным помогает снизить риск того, что посторонний пользователь получит доступ к корпоративной информации через скомпрометированную учетную запись.
Как Indeed AM работает вместе с другими системами управления доступом?
Indeed AM не подменяет эти механизмы. Его задача — централизовать допуск к подключенным ресурсам и требования к аутентификации. Например, Indeed AM определяет, может ли пользователь войти в приложение и должен ли он подтвердить личность вторым фактором, а само приложение уже определяет, какие действия доступны после входа.
Такой подход позволяет объединить различные системы управления доступом информационных систем единым уровнем контроля аутентификации и допуска к ресурсам.
Можно ли использовать единые политики для разных информационных систем?
Это особенно удобно, когда в компании используются разные системы управления доступом информационных систем, рабочие станции, VPN, VDI и веб-приложения. Вместо разрозненных сценариев аутентификации можно сформировать единый подход к проверке пользователей.
При этом управление доступом к информационным ресурсам остается гибким: требования к аутентификации можно задавать отдельно для каждого защищаемого ресурса.
Можно ли задать разные требования к входу для разных систем?
Такой подход позволяет сочетать удобство пользователей и управление доступом к данным с учетом критичности информационных ресурсов. Чем выше требования к защите системы, тем более строгий сценарий аутентификации можно для нее установить.
Какие системы можно подключить к Indeed AM?
- рабочие станции Windows и Linux;
- VPN-серверы;
- виртуальные рабочие столы VDI;
- Microsoft Remote Desktop Server;
- веб-приложения;
- настольные приложения Windows;
- PAM-решения;
- приложения с LDAP-аутентификацией.
Для интеграции используются RADIUS, ADFS, SAML, OpenID Connect, OAuth 2.0, Kerberos, LDAP и Enterprise Single Sign-On.
Благодаря этому управление доступом к информационным ресурсам можно централизовать даже в гетерогенной инфраструктуре, где используются разные операционные системы, каталоги пользователей и корпоративные приложения.
Как централизованный подход упрощает контроль доступа?
По сути, управление доступом информации в этом случае переводится из набора разрозненных настроек в единый контролируемый процесс: компания получает общие политики доступа и аутентификации для подключенных корпоративных ресурсов.
Indeed Access Manager
Запись вебинара: внедрение Indeed AM за один час
Эксперты Индид в прямом эфире показали, как развернуть Indeed Access Manager (Indeed AM) с нуля с помощью нового Мастера Конфигурации. Весь процесс — от подготовки операционной системы до…
Indeed Access Manager
«Медицинская Компания Доктор рядом» повысила безопасность доступа к ИТ-системам с помощью Indeed AM
Многопрофильная медицинская компания ООО «Медицинская Компания Доктор рядом» (ООО «МК Доктор рядом») успешно внедрила программный комплекс Indeed Access Manager (Indeed AM) для многофакторной аутентификации от Индид – российского разработчика…
Indeed Access Manager
Стрим «Next-Gen MFA: ломаем шаблоны в прямом эфире»
3 июня состоялся стрим «Next-Gen MFA: ломаем шаблоны в прямом эфире». Эксперты Индид рассказали, как Indeed ITDR 2.1 и Indeed AM 9.4 помогают выстраивать более устойчивую защиту айдентити и расширять сценарии MFA…
Indeed Access Manager
Интеграция Indeed AM и продуктов UserGate NGFW и UserGate Client повышает безопасность удаленного доступа
Компании «Индид» и UserGate успешно провели интеграцию системы многофакторной аутентификации Indeed Access Manager (Indeed AM), межсетевого экрана нового следующего поколения UserGate NGFW (uNGFW) и также многокомпонентного решения UserGate…
Indeed Access Manager
Indeed AM 9.4: усиленная защита, новые сценарии аутентификации и гибкое управление доступом
Компания «Индид» представила обновленную версию Indeed Access Manager 9.4 (Indeed AM) — системы для многофакторной аутентификации и управления доступом пользователей.Главные улучшения в версии 9.4 расширяют сценарии аутентификации, усиливают…
Indeed Access Manager
Продукты EvaTeam под защитой Индид
Компании Индид и EvaTeam объявляют об успешном тестировании на совместимость системы многофакторной аутентификации Indeed Access Manager (Indeed AM) и программных продуктов EvaTeam для управления проектами, задачами, знаниями и…
Indeed Access Manager
Запись вебинара «Indeed AM 9.3: онлайн-презентация новой версии»
11 ноября состоялся вебинар, посвященный обновлению Indeed Access Manager (Indeed AM) — решению для управления доступом к цифровым активам компании с возможностью многофакторной аутентификации. Главные улучшения в версии 9.3…
Indeed Access Manager
Подтверждена совместимость Indeed АМ с решениями Check Point для доступа через VPN
Компания «Индид», российский разработчик решений в области защиты айдентити, сообщает о совместимости продукта для многофакторной аутентификации Indeed Access Manager (Indeed AM) с решениями Check Point Remote Access VPN…