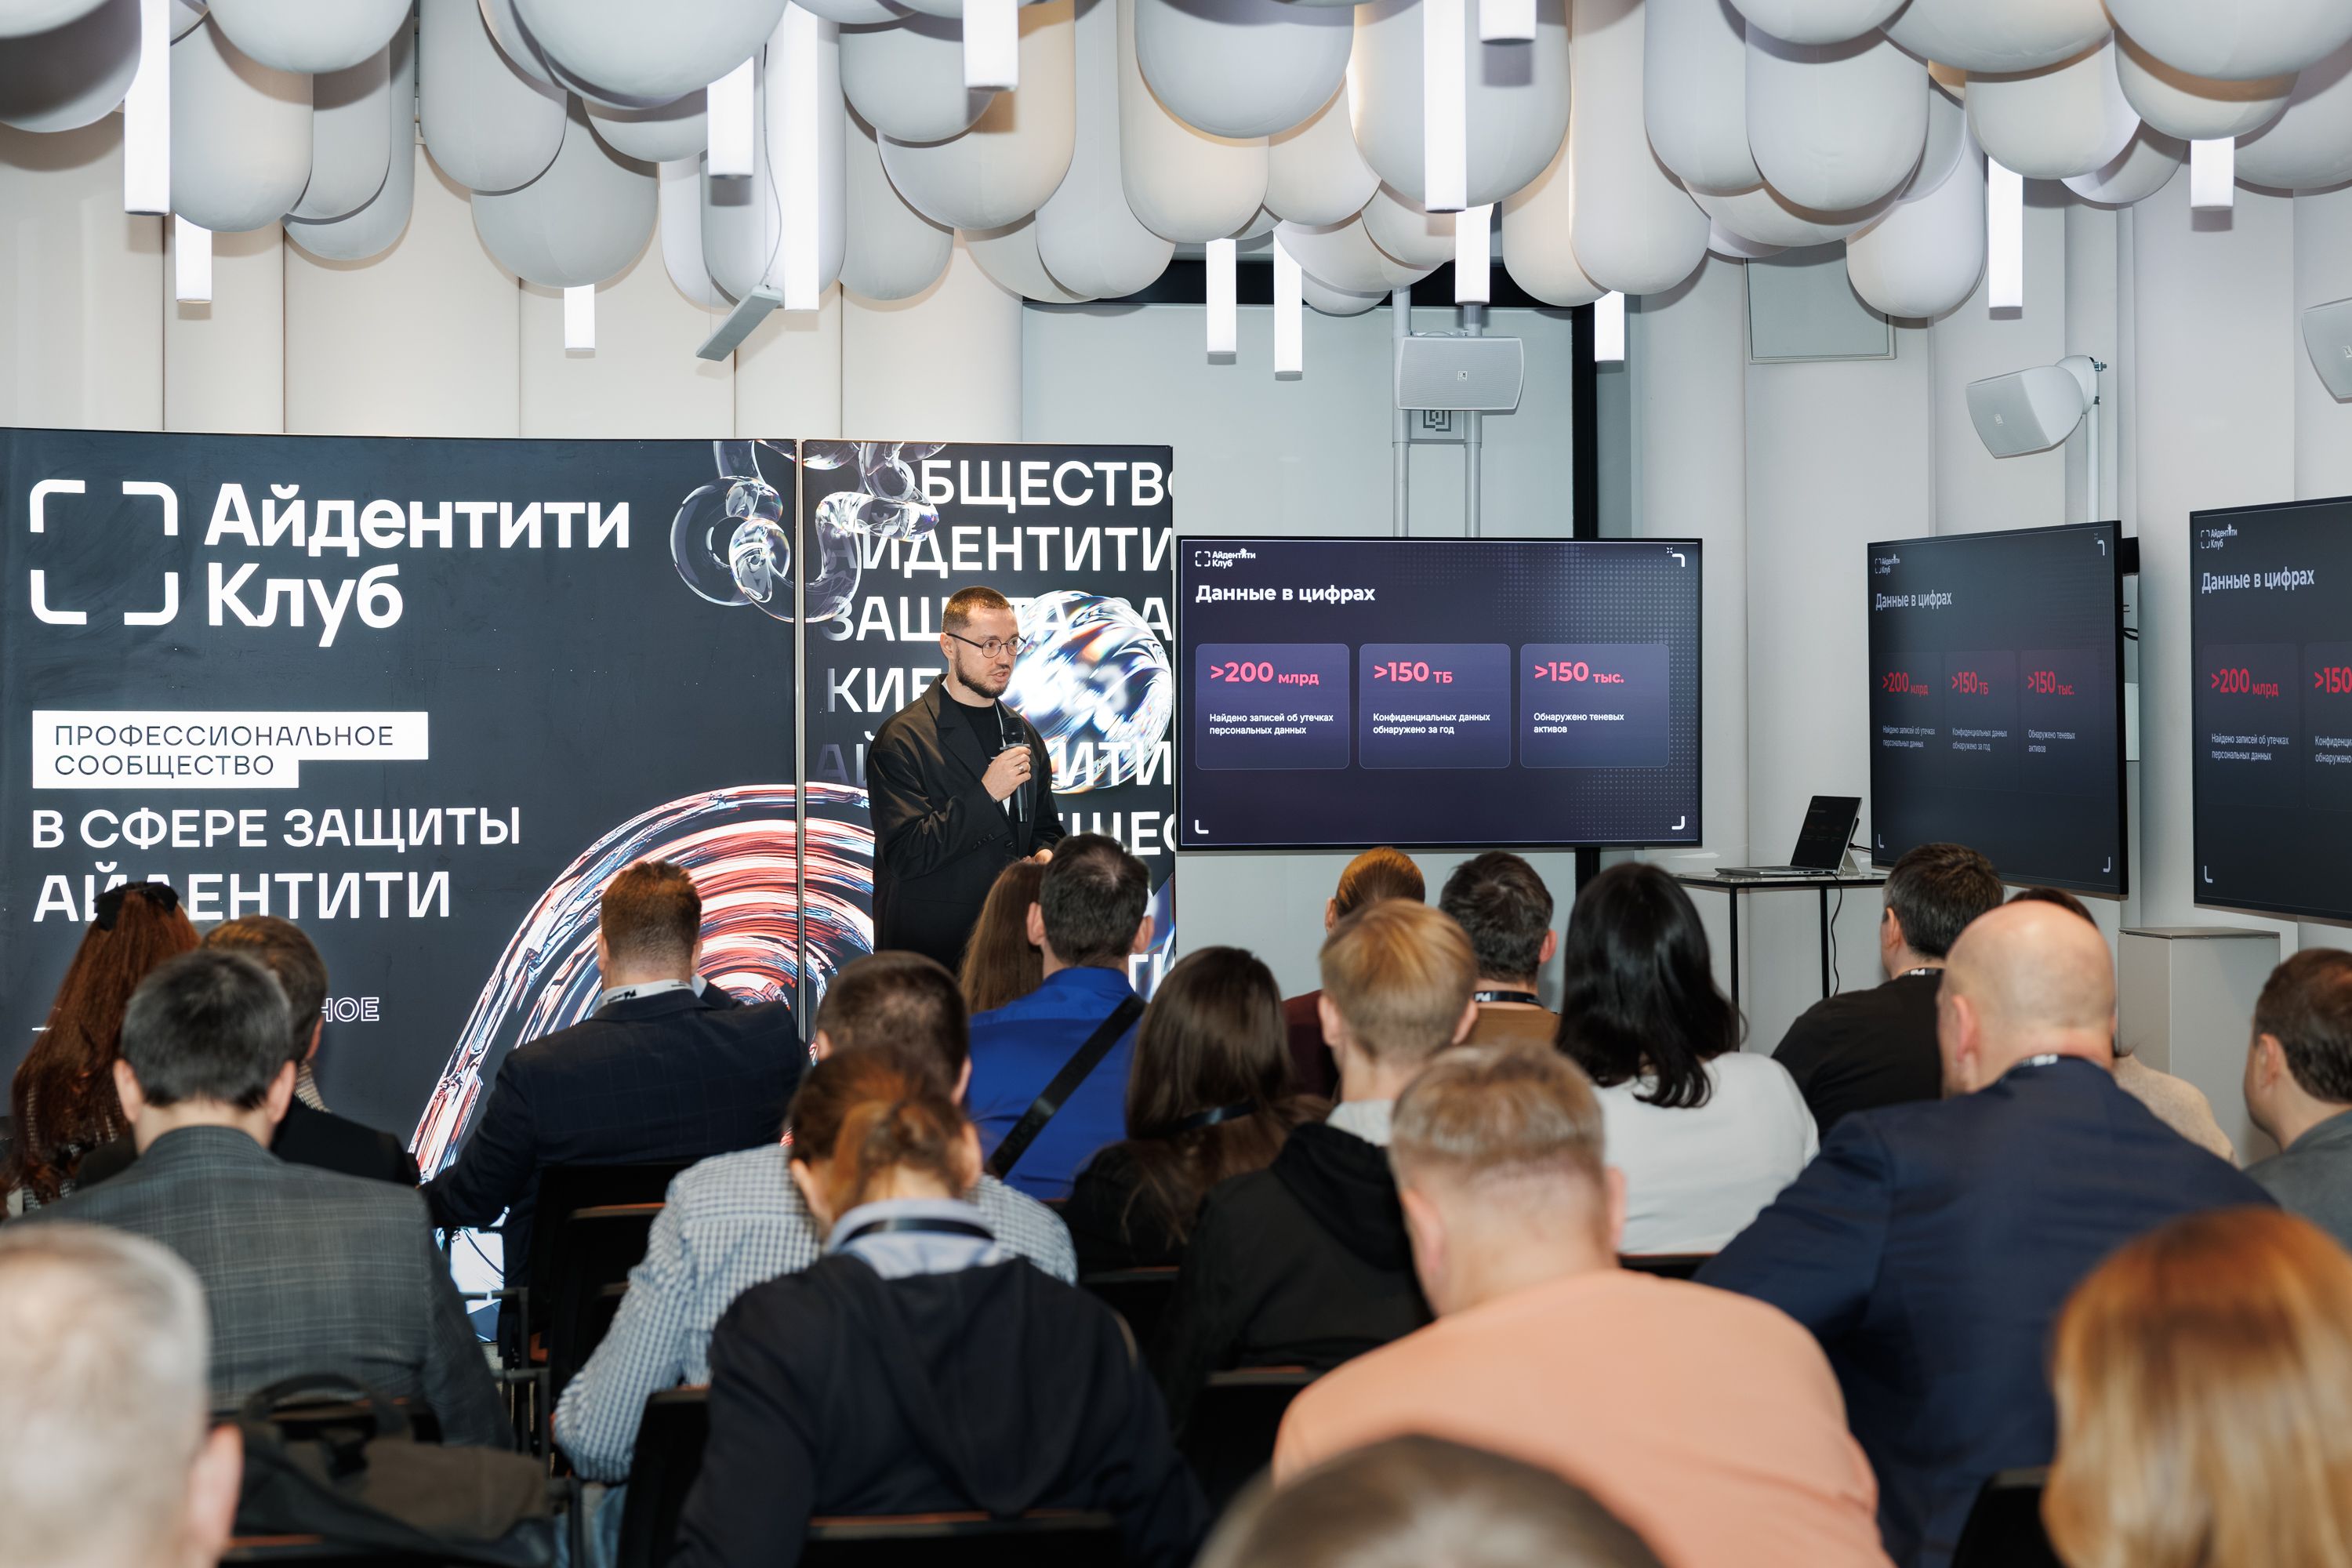
В Москве состоялась очередная встреча Айдентити Клуба — профессионального сообщества экспертов в области Identity Security. Мероприятие прошло при поддержке компании «Индид», российского разработчика решений для защиты айдентити. Центральной темой стали угрозы, которые выходят за пределы традиционных механизмов защиты учетных данных и управления доступом, но напрямую влияют на безопасность корпоративных ресурсов.
В ходе встречи эксперты обсудили современные подходы к выявлению и предотвращению киберугроз, а также возможности взаимодействия различных технологий для повышения уровня корпоративной безопасности.
Модератором встречи стал Лев Овчинников, руководитель продукта Indeed ITDR компании «Индид». Открывая мероприятие, он отметил, что по мере развития технологий границы Identity Security постепенно расширяются. Вопросы идентификации, аутентификации и управления доступом сегодня тесно связаны с безопасностью конечных устройств, внешних сервисов и всей корпоративной инфраструктуры.
«Последние несколько лет мы активно обсуждаем традиционные направления Identity Security: управление учетными записями, многофакторную аутентификацию, контроль привилегированного доступа. На первый взгляд может показаться, что основные задачи уже решены, а оставшиеся вопросы связаны преимущественно с импортозамещением и развитием существующих систем. Однако границы безопасности айдентити постоянно расширяются. Механизмы аутентификации и управления доступом присутствуют практически в каждом корпоративном приложении и бизнес-процессе, поэтому мы неизбежно сталкиваемся со смежными областями информационной безопасности. На этой встрече мы решили выйти за пределы привычной тематики и обсудить, какие угрозы остаются вне традиционного контроля и какие технологии способны дополнить существующие механизмы защиты», – Лев Овчинников, руководитель продукта Indeed ITDR компании «Индид».
Цифровые следы: какие угрозы остаются за пределами корпоративного периметра
Тему угроз корпоративной безопасности продолжил Павел Ашарин, сооснователь компании RebrandyCo, который предложил взглянуть на проблему с позиции злоумышленника. Эксперт рассказал, как цифровые следы компаний и информация из открытых источников используются для подготовки кибератак. По его словам, организации зачастую контролируют только известные им системы, домены и учетные записи, тогда как забытые сайты, сторонние облачные сервисы, личные аккаунты сотрудников и резервные копии остаются вне поля зрения ИТ- и ИБ-служб. Такие неучтенные активы могут содержать конфиденциальные данные и создавать дополнительные возможности для проникновения злоумышленников в корпоративную инфраструктуру.
«Одна из главных проблем, которую мы видим при тестировании на проникновение, заключается в том, что компании зачастую контролируют только известный им периметр: корпоративные системы, IP-адреса и домены. При этом за его пределами остается серая зона в виде цифровых следов. Сотрудники используют сторонние сервисы, создают сайты, хранят документы в облаках, не всегда сообщая об этом ИТ- и ИБ-службам. Любой пентест начинается с киберразведки, и даже информация, которая на первый взгляд не содержит критичных данных, может оказаться полезной для атакующего. Например, получив резервную копию системы, злоумышленник может изучить ее структуру, настройки и политики безопасности. Это помогает ему заранее выстроить возможные сценарии атаки и сократить время на закрепление в инфраструктуре после проникновения», – Павел Ашарин, сооснователь компании RebrandyCo.
В качестве примера он привел один из проектов по тестированию на проникновение. Специалисты обнаружили забытую корпоративную страницу, ранее использовавшуюся для рекламной кампании, и скомпрометированную учетную запись топ-менеджера. Сочетание этих факторов позволило провести имитацию фишинговой атаки, в результате которой были скомпрометированы учетные данные 80% сотрудников организации.
Безопасность устройств как условие корпоративного доступа
Следующей темой обсуждения стала безопасность пользовательских устройств. Ильдар Бигашев, владелец продукта РИНГО, рассказал о возможностях централизованного управления устройствами (Mobile Device Management, MDM) для защиты корпоративной инфраструктуры. Эксперт объяснил, как автоматизировать подготовку рабочих мест, обеспечивать соблюдение требований информационной безопасности и контролировать состояние устройств на протяжении всего периода их использования.
Отдельное внимание он уделил взаимосвязи цифровой идентичности пользователя и устройства, с которого тот подключается к корпоративным ресурсам. Применение цифровых сертификатов, интеграция с каталогами пользователей и настройка механизмов единого входа позволяют сократить количество операций с паролями и учитывать состояние устройства при предоставлении доступа к корпоративным системам.
«Когда заказчики приходят к нам с задачами по обеспечению безопасности рабочих мест, одним из первых требований становится соответствие устройств политикам ИБ. Но недостаточно просто настроить компьютер один раз: со временем могут измениться версии программного обеспечения, настройки или состояние средств защиты. Поэтому необходимо постоянно контролировать соблюдение этих требований. С помощью MDM можно не только автоматизировать подготовку рабочих мест, но и отслеживать их состояние, а при обнаружении нарушений запускать ответные действия. Например, если пользователь включил нежелательные функции на устройстве, система может автоматически отозвать корпоративные доступы к Wi-Fi или VPN. При этом пользователь продолжит работать на своем компьютере, но уже не сможет подключиться к ресурсам компании, пока устройство не будет соответствовать установленным требованиям», – Ильдар Бигашев, владелец продукта РИНГО.
Эксперт также рассмотрел возможности использования сертификатов для подключения к корпоративной сети, персонализации рабочих мест и автоматической настройки механизмов единого входа. Такой подход сокращает количество ситуаций, в которых пользователю приходится вводить учетные данные, и позволяет связать его цифровую идентичность с конкретным устройством.
От обнаружения угроз к проверке готовности к атакам
Тему выявления киберугроз и эффективности действующих механизмов защиты продолжил Сергей Куприн, генеральный директор CtrlHack. Он рассказал, как организации могут проверять свою готовность к кибератакам и выявлять недостатки в работе систем мониторинга и реагирования на инциденты.
По его словам, даже наличие современных средств защиты не гарантирует своевременного обнаружения злоумышленников. Кибератака развивается последовательно: от первоначального проникновения и закрепления в инфраструктуре до компрометации учетных данных, перемещения между системами и нанесения ущерба. При этом отдельные действия атакующих могут выглядеть как обычные операции пользователей или администраторов, что затрудняет их обнаружение.
«В корпоративной инфраструктуре постоянно происходит огромное количество событий, и далеко не каждое подозрительное действие означает атаку. Например, администраторы могут использовать те же инструменты, что и злоумышленники. Если реагировать на каждое такое событие, специалисты столкнутся с большим количеством ложных срабатываний. Но если исключить эти действия из мониторинга, можно пропустить настоящую атаку. Поэтому необходимо понимать не только отдельные техники, но и всю последовательность действий атакующего. Симуляция кибератак позволяет проверить, какие события обнаруживают действующие средства защиты, насколько быстро реагирует команда безопасности и на каком этапе можно остановить злоумышленника. Лучше выявить недостатки сейчас, во время тестирования, чем столкнуться с ними при реальном инциденте», – Сергей Куприн, генеральный директор CtrlHack.
В качестве примера он привел проект, в котором компания проверяла работу внешнего центра мониторинга безопасности (SOC) с помощью симуляции кибератаки. Несмотря на ожидания оперативного реагирования, первые действия со стороны SOC последовали только через десять часов после начала тестирования.
Цена ошибки: где проходят границы ответственности за кибербезопасность
Завершающей частью встречи стала панельная дискуссия «Цена ошибки». Участники Айдентити Клуба обсудили, как взаимодействуют различные технологии защиты и можно ли рассматривать безопасность айдентити отдельно от защиты устройств, сетей и приложений.
Ильдар Бигашев предложил рассматривать безопасность конечных устройств и управление цифровыми идентичностями как взаимосвязанные направления, особенно в контексте развития концепции Zero Trust.
«Я бы объединил Identity и Endpoint, потому что сегодня конечное устройство тесно связано с цифровой идентичностью пользователя. На нем могут находиться уникальные криптографические данные и сертификаты, позволяющие подтвердить, с какого устройства происходит подключение. Если мы говорим о Zero Trust, недостаточно просто убедиться, что человек ввел правильный пароль. Необходимо учитывать, с какого устройства он работает, соответствует ли оно требованиям безопасности и какие полномочия ему разрешены. В идеале пользователь получает доступ только к тем ресурсам, которые необходимы ему в конкретной сессии», – Ильдар Бигашев, владелец продукта РИНГО.
Павел Ашарин высказался в пользу технологических партнерств между специализированными разработчиками, которые позволяют объединять возможности разных продуктов без жесткой привязки к единой экосистеме.
«Я поддерживаю технологические партнерства, но не технологическую зависимость. Когда один поставщик объединяет множество разных продуктов, заказчик рискует оказаться полностью привязанным к его экосистеме. На мой взгляд, эффективнее выстраивать взаимодействие между несколькими специализированными решениями. Пусть каждый разработчик сосредоточен на своем направлении, развивает собственные технологии и обеспечивает возможность интеграции с другими системами. Тогда организация получает преимущества совместной работы продуктов и при этом сохраняет свободу выбора», – Павел Ашарин, сооснователь компании RebrandyCo.
Сергей Куприн отметил, что универсального набора средств защиты и единой последовательности их внедрения не существует, а эффективность технологий определяется тем, насколько они отвечают потребностям заказчика.
«Когда меня спрашивают, какой продукт компании приобрести следующим, у меня как у вендора нет универсального ответа. Я не знаю всех проблем, с которыми сталкивается конкретный CISO, не вижу его инфраструктуру и не могу за него определить приоритеты. Когда мы приходим к заказчику, наша задача — прежде всего выслушать его и понять, что мешает ему обеспечивать безопасность. Именно у специалистов, которые ежедневно работают с собственной инфраструктурой, сосредоточена основная экспертиза. Разработчики могут предложить инструменты и помочь выстроить процессы, но исходить нужно из задач самой организации», – Сергей Куприн, генеральный директор CtrlHack.
Обсуждение показало, что развитие защиты айдентити связано не столько с увеличением количества отдельных инструментов, сколько с возможностью объединять информацию о пользователях, устройствах, событиях безопасности и потенциальных угрозах. Такой подход позволяет точнее оценивать риски, своевременно выявлять нарушения и использовать возможности уже внедренных технологий.


Официальные каналы Индид в соцсетях
Больше экспертных материалов по безопасности айдентити в удобном формате