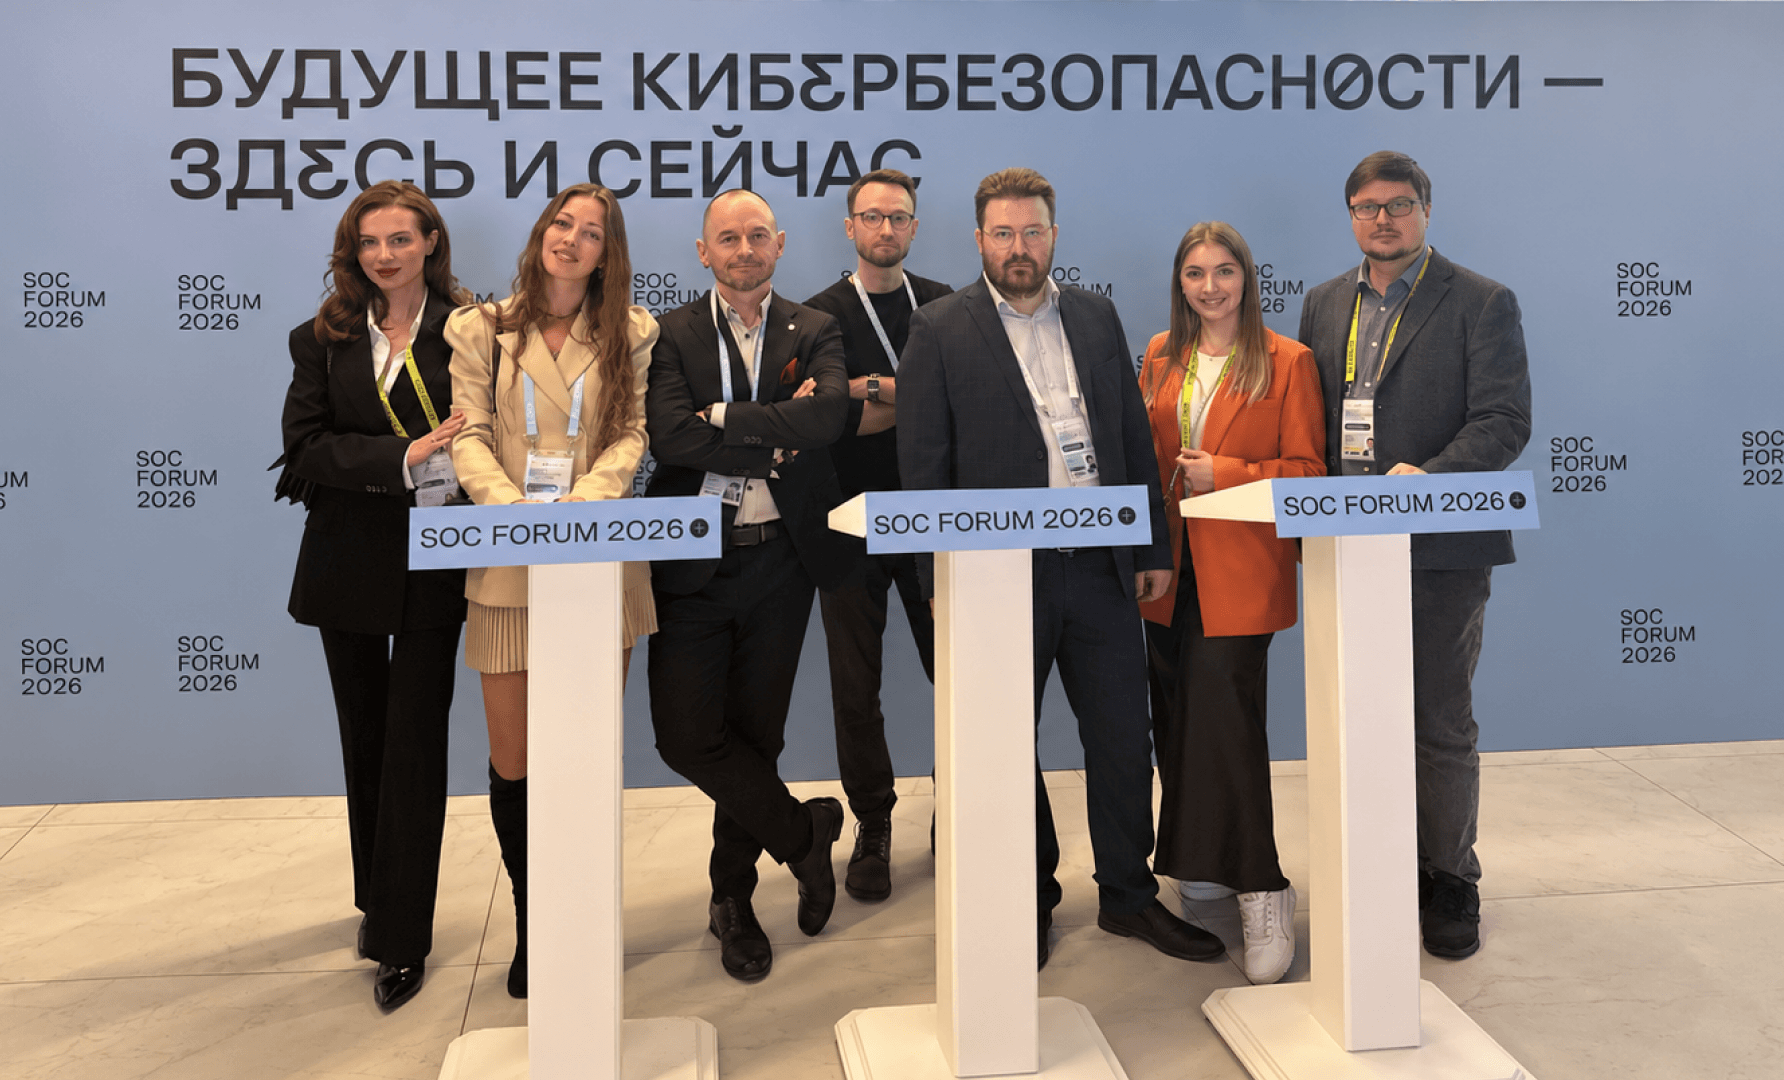
Компания «Индид» выступила партнером SOC Forum 2026 — одной из ключевых площадок для обсуждения вызовов и тенденций в области информационной безопасности. Эксперты компании приняли участие в деловой программе, охватив широкий круг актуальных вопросов — от новых тактик атак и применения ИИ до фундаментальных механизмов управления корпоративным доступом.
Лев Овчинников, руководитель продукта Indeed ITDR, выступил модератором трека «Тренды и аналитика угроз», посвященный новым тактикам злоумышленников и современным методам обнаружения атак. Игорь Тюкачев, руководитель отдела развития бизнеса «Индид», провел дискуссию «AI & Cybersecurity». Участники обсудили, как искусственный интеллект меняет работу специалистов по информационной безопасности, какие возможности открывает и какие риски создает его применение.
Идентификация как вектор атаки
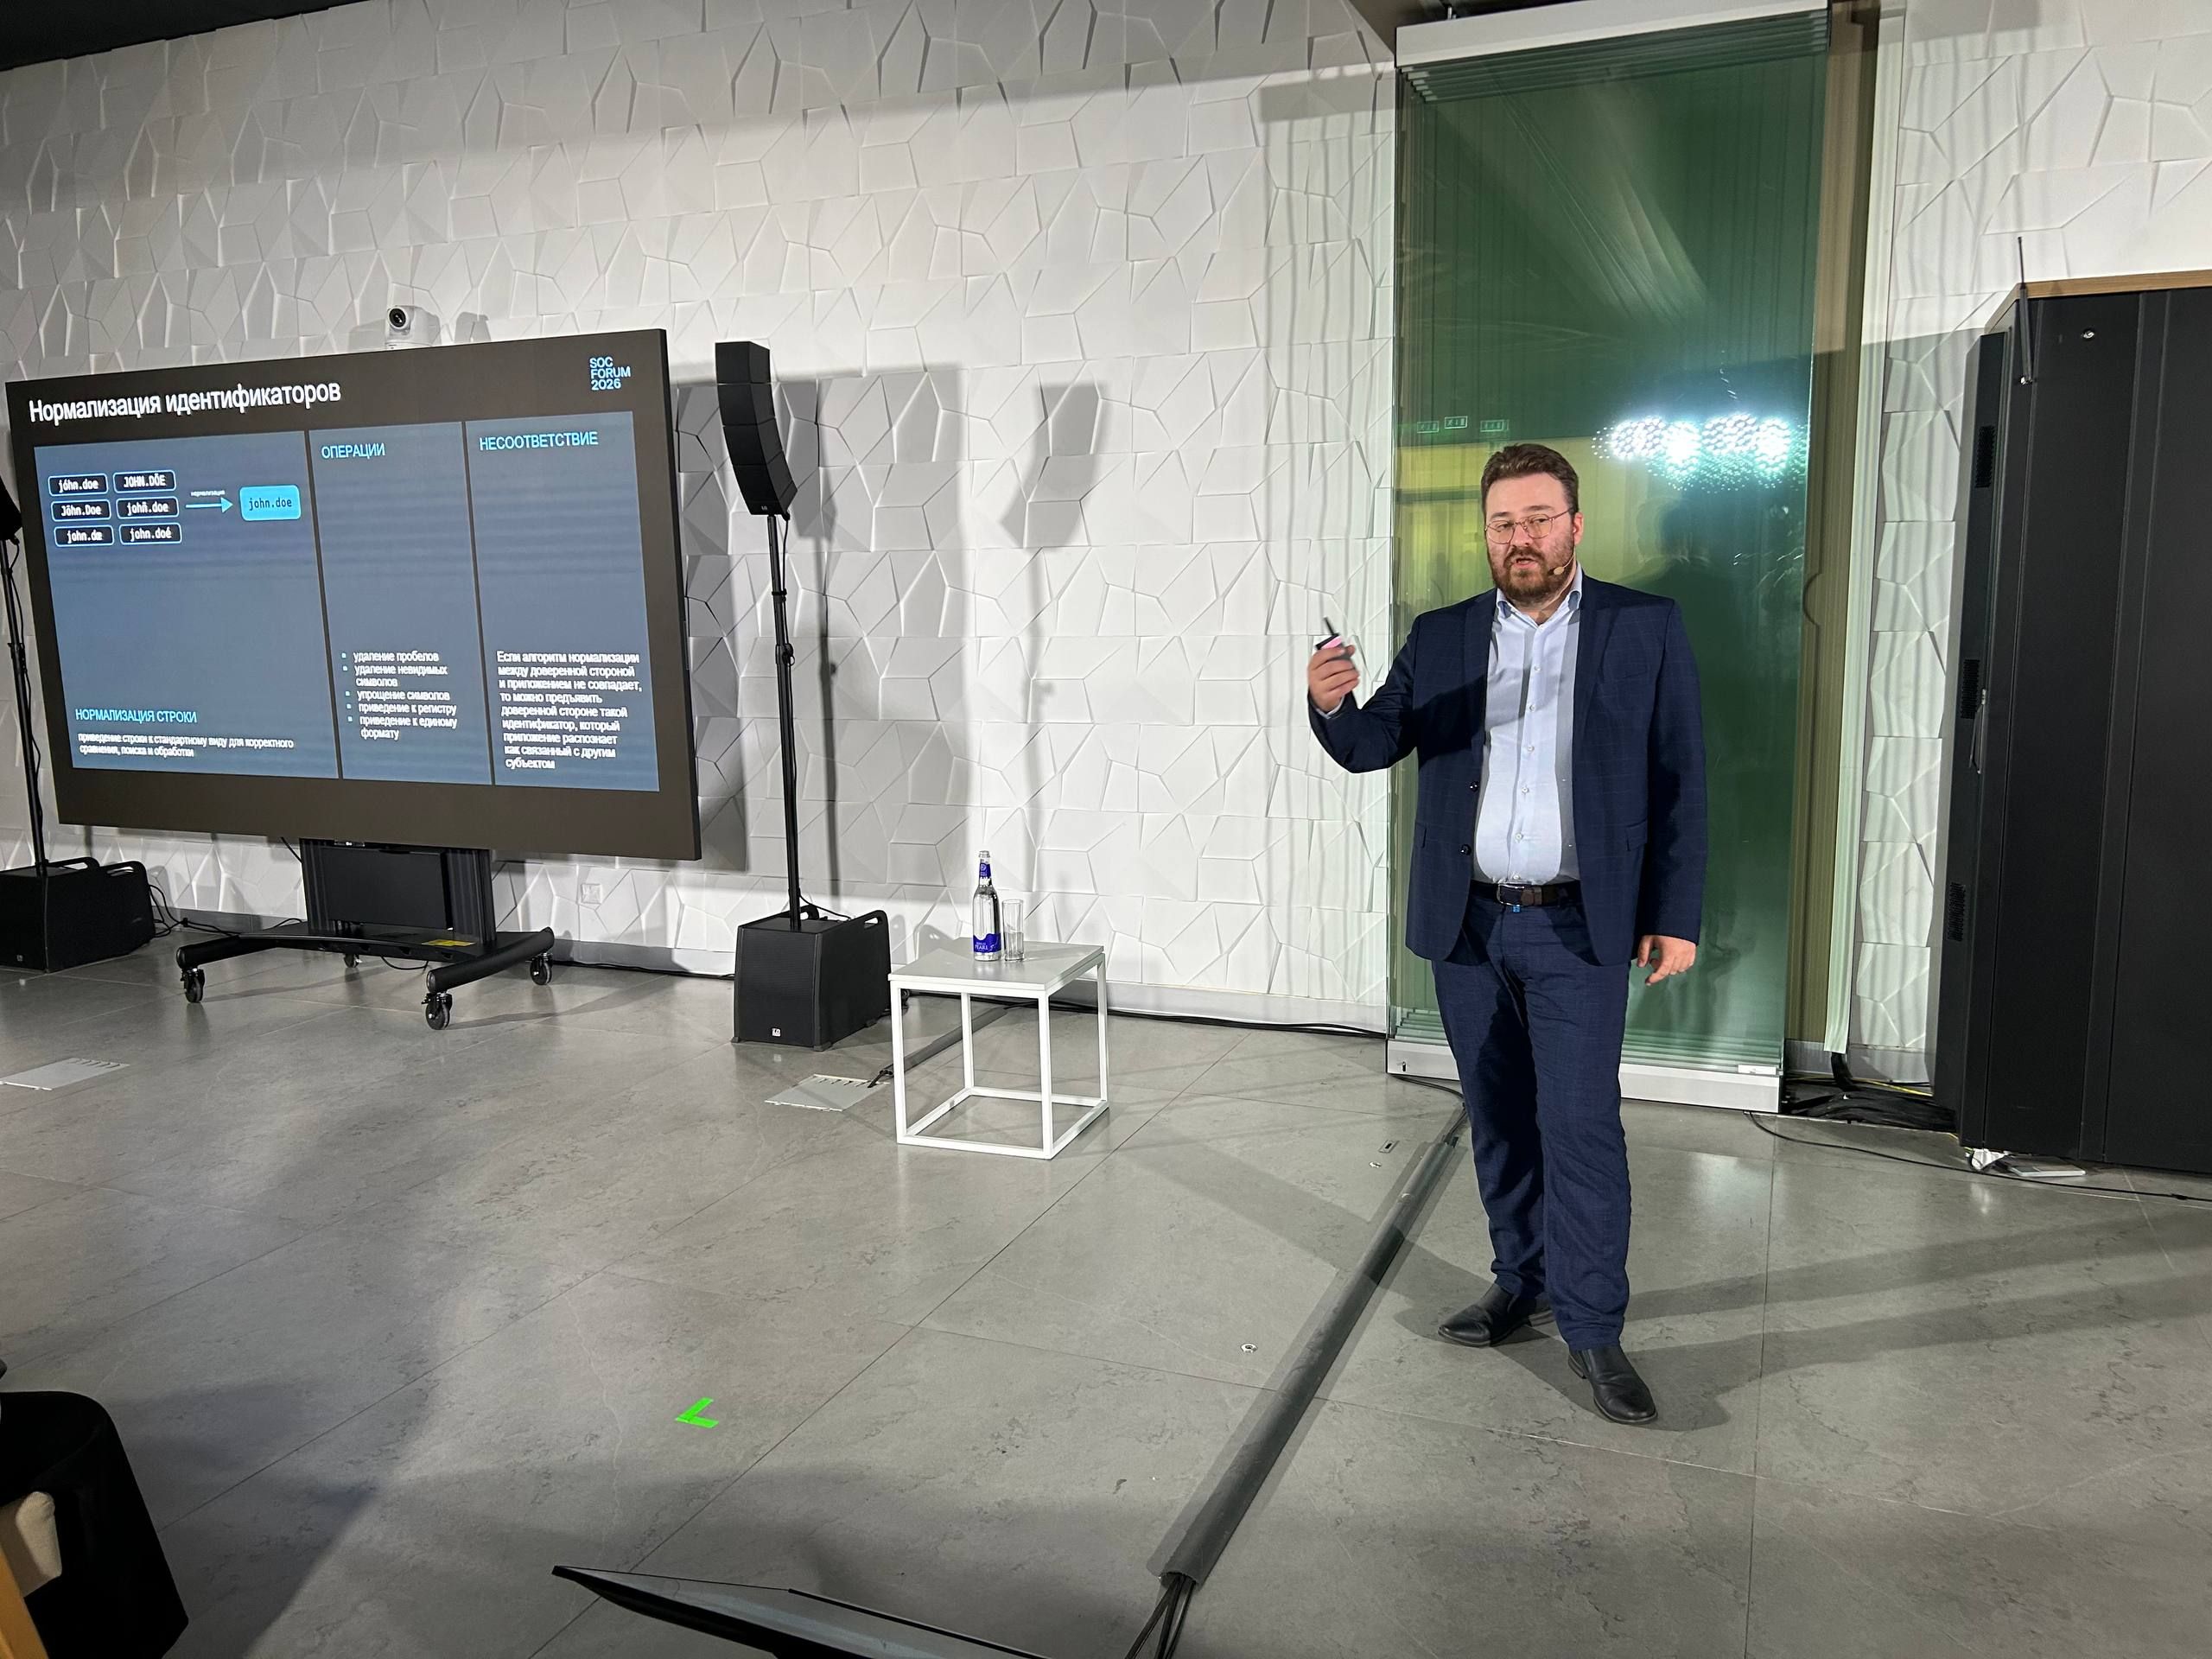
От обсуждения отраслевых тенденций Лев Овчинников перешел к конкретным угрозам корпоративной инфраструктуры в докладе «Идентификация как вектор атаки». Эксперт рассказал, как расхождения в обработке идентификаторов между сервером аутентификации и приложением могут привести к компрометации доступа.
Если разные компоненты системы по-разному интерпретируют данные пользователя, возникает опасная ситуация: злоумышленник успешно проходит аутентификацию со своими учетными данными, но получает права другого пользователя.
На примерах KerberLoss, ResetNightmare и уязвимости Samba Лев разобрал три причины таких ошибок: различия в нормализации имен, неоднозначную интерпретацию типов идентификаторов и некорректное определение доменной принадлежности. Подобные расхождения могут привести к подмене сервисов, сбросу чужих паролей и несанкционированному повышению привилегий.
Как снизить риски
Практика показывает, что успешная аутентификация сама по себе не гарантирует корректного определения личности и прав пользователя. Для надежной защиты корпоративного доступа важно контролировать не только проверку учетных данных, но и то, как разные системы обрабатывают и сопоставляют идентификаторы.
В числе основных мер защиты Лев Овчинников выделил использование неизменяемых идентификаторов, учет их доменной принадлежности, согласование правил обработки данных между компонентами инфраструктуры и регулярную проверку каталогов на наличие подозрительных значений.
Главный вывод: надежная защита начинается не только с подтверждения личности пользователя, но и с уверенности в том, что все системы одинаково понимают, кто получает доступ и какими полномочиями он должен обладать.


Официальные каналы Индид в соцсетях
Больше экспертных материалов по безопасности айдентити в удобном формате